Tóm tắt: Doanh nghiệp có thể phân tích hành vi khách hàng mà không cho mọi nhân viên xem số điện thoại, email hay CCCD. CEO và pháp chế cần chốt mục đích sử dụng, phạm vi quyền và người chịu trách nhiệm. Che dữ liệu phải đi kèm kiểm soát truy cập và bằng chứng kiểm tra.
Khi quyền vào hệ thống trở thành quyền xem tất cả
Hãy hình dung một tình huống giả định: đội phân tích cần tìm khách mua lại, nhưng bảng dữ liệu có cả số điện thoại, email và CCCD. Ai được vào kho dữ liệu cũng đọc được tất cả. Pháp chế yêu cầu IT xử lý trong một tháng.
Câu hỏi đầu tiên nên là: “Để làm báo cáo này, nhân viên thực sự cần biết gì về khách hàng?”
Quyền quá rộng khiến một thao tác tải bảng có thể đưa hàng nghìn hồ sơ ra ngoài hệ thống. Dữ liệu tiếp tục nằm trong Excel, email hoặc thư mục chia sẻ. Khi có sự cố, doanh nghiệp mất thời gian tìm ai đã truy cập, bản sao ở đâu và ai chịu trách nhiệm.
Đây là rủi ro về uy tín, quan hệ khách hàng và chi phí khắc phục mà lãnh đạo cần quản lý.
Không thấy danh tính vẫn hiểu được hành vi
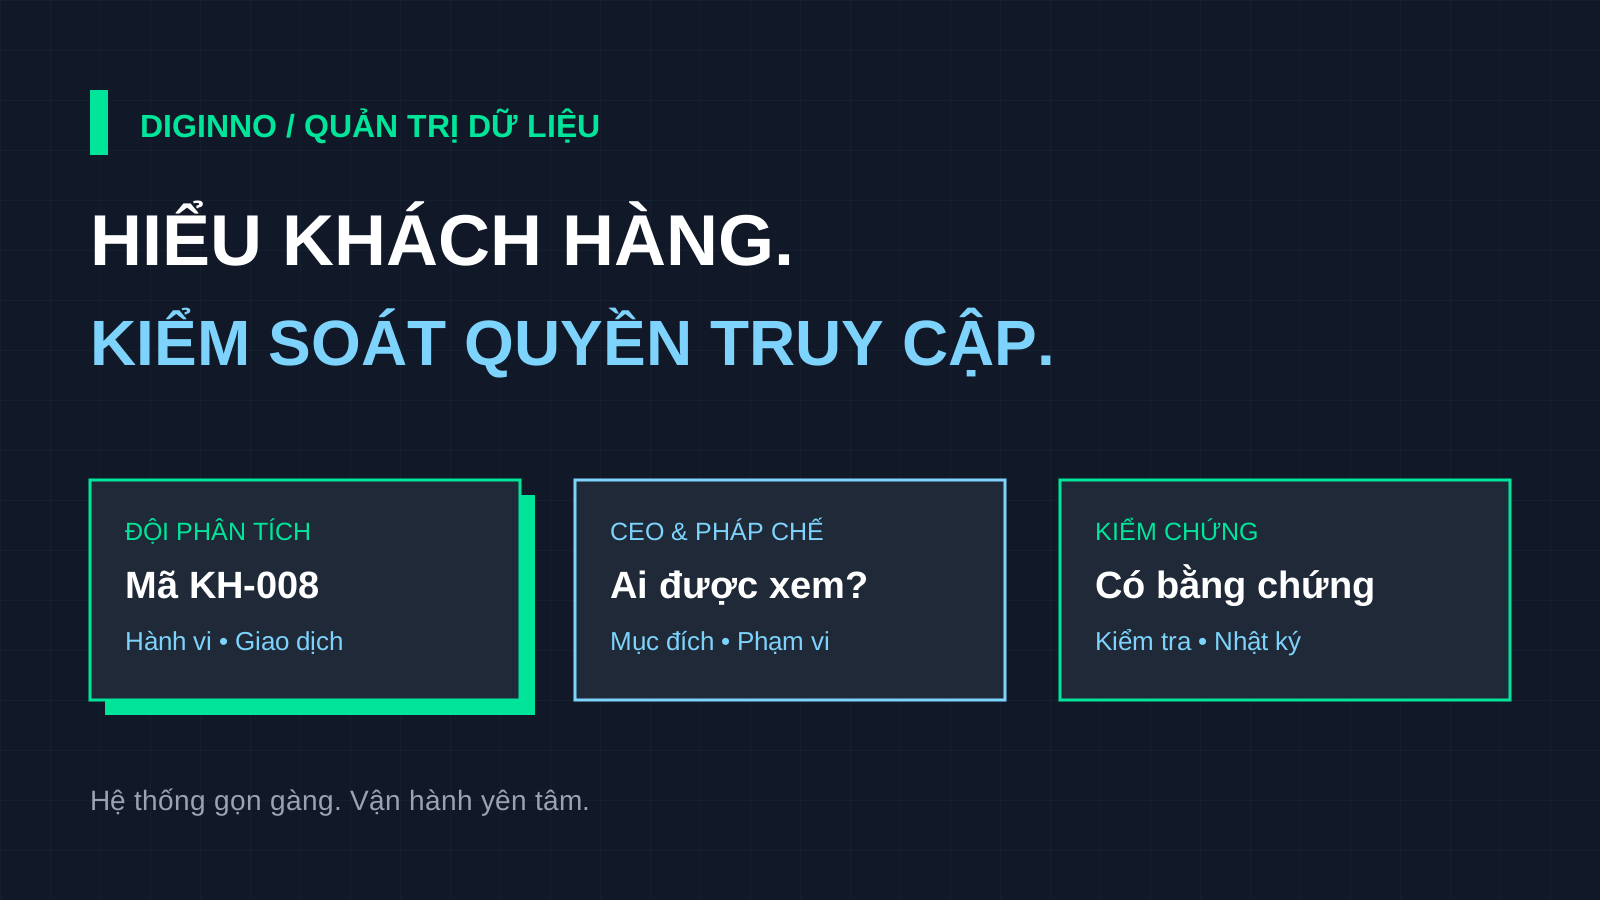
Một báo cáo có thể cho biết khách hàng mã KH-008 mua ba lần trong quý, thường chọn sản phẩm A và quay lại sau chương trình ưu đãi. Các đơn hàng và tương tác dùng cùng mã nên nối được thành lịch sử.
Người phân tích không nhất thiết phải thấy tên, số điện thoại hay CCCD để trả lời những câu hỏi đó. Tài liệu Google mô tả việc thay thông tin định danh bằng mã nhất quán để vẫn liên kết và phân tích dữ liệu giữa các bảng. Nguồn kỹ thuật.
| Nhu cầu phân tích | Dữ liệu thường đủ dùng |
|---|---|
| Đo tỷ lệ khách quay lại | Mã khách hàng và thời điểm mua |
| Phân tích giá trị khách hàng | Mã khách hàng, đơn hàng và doanh thu |
| So sánh theo khu vực | Tỉnh/thành thay vì địa chỉ đầy đủ |
| Phân tích theo độ tuổi | Nhóm tuổi thay vì ngày sinh chính xác |
Phòng nghiệp vụ phải xác nhận từng báo cáo cần trường nào. Mã thay thế cũng chưa đồng nghĩa dữ liệu đã ẩn danh hoàn toàn: lịch sử giao dịch và thông tin khác vẫn có thể giúp nhận ra một người.
CEO cần phê duyệt nguyên tắc quyền truy cập nào?
Nguyên tắc thực tế là quyền theo nhiệm vụ, mục đích và phạm vi phụ trách. Không mặc nhiên cấp toàn bộ dữ liệu vì một người thuộc phòng phân tích hoặc giữ chức quản lý.
| Chức năng | Phạm vi có thể cần |
|---|---|
| Phân tích hành vi | Mã khách hàng, giao dịch và dữ liệu phân tích đã duyệt |
| Chăm sóc khách hàng | Thông tin liên hệ của khách được phân công |
| Xác minh hồ sơ | Trường định danh cần thiết khi có căn cứ và nhiệm vụ phù hợp |
| Vận hành kỹ thuật | Quyền phục vụ công việc; quyền đặc biệt được kiểm soát riêng |
Đây là mẫu để thảo luận, không phải bộ quyền áp dụng nguyên xi cho mọi công ty.
Quyền xem dữ liệu đầy đủ ngoài phạm vi thông thường cần có lý do, người duyệt và ngày hết hạn. Người yêu cầu không tự duyệt. Những quyền dài hạn cũng cần được rà soát.
IT phải bảo đảm người dùng không thể bỏ qua lớp báo cáo đã che dữ liệu để đọc bảng gốc. Một màn hình an toàn không đủ nếu đường truy cập khác vẫn mở.
Phân công rõ để việc này không nằm hết trên vai IT
Pháp chế nhắc yêu cầu, IT sửa hệ thống, nhưng phòng nghiệp vụ vẫn phải quyết định dữ liệu nào thực sự cần dùng.
| Bên phụ trách | Trách nhiệm chính |
|---|---|
| CEO | Chốt ưu tiên, nguồn lực và người chịu trách nhiệm chung |
| Chủ dữ liệu/phòng nghiệp vụ | Xác nhận mục đích, trường dữ liệu cần dùng và phạm vi |
| Pháp chế | Rà căn cứ xử lý, thời hạn lưu, bên nhận dữ liệu và nghĩa vụ liên quan |
| IT/đội dữ liệu | Thực thi quyền, cung cấp dữ liệu phân tích và bằng chứng kiểm tra |
| HR/quản lý trực tiếp | Cập nhật khi tuyển mới, đổi nhiệm vụ và nghỉ việc |
Bài viết này đề xuất cách quản trị; không kết luận doanh nghiệp đã đáp ứng toàn bộ nghĩa vụ pháp lý chỉ bằng việc che dữ liệu.
Cấp và gỡ quyền bằng quy trình
Thay vì cấp tay từng bảng cho từng người, doanh nghiệp có thể xác lập bộ quyền theo nhóm công việc. Người mới được quản lý xác nhận vai trò, rồi nhận bộ quyền tương ứng.
Tự động hóa giúp thực thi quyết định đã được duyệt. Nó vẫn cần dữ liệu nhân sự đúng, người quản lý chịu trách nhiệm và luồng duyệt riêng cho ngoại lệ.
Ba thời điểm phải xử lý là:
- Vào công ty: cấp đúng quyền theo nhiệm vụ.
- Đổi team: gỡ quyền cũ, không chỉ thêm quyền mới.
- Nghỉ việc: thu hồi quyền trên kho dữ liệu, công cụ báo cáo và xử lý phiên truy cập theo khả năng hệ thống.
Danh sách quyền cần được đối soát định kỳ để phát hiện tài khoản bỏ quên hoặc quyền ngoại lệ chưa hết hiệu lực.
Đừng chỉ hỏi “đã che chưa?” — hãy yêu cầu bằng chứng
Khi nghiệm thu, CEO và pháp chế nên yêu cầu IT trình diễn bằng tài khoản thực tế theo vai trò:
- Tài khoản phân tích vẫn làm được báo cáo nhưng bị từ chối khi đọc bảng gốc.
- Danh sách người xem dữ liệu đầy đủ có mục đích, phạm vi và người phê duyệt.
- Quyền hết hạn hoặc khi nghỉ việc được thu hồi.
- Có thể truy ra người thật khi truy cập qua dashboard và kiểm tra hoạt động xuất dữ liệu.
- Bản sao Excel, email, môi trường thử nghiệm và thư mục chia sẻ được rà soát.
Nhật ký cần có người xem xét và cách xử lý dấu hiệu bất thường. Nếu công cụ báo cáo dùng tài khoản kết nối chung, phải có cách đối chiếu về người sử dụng. Log truy vấn không mặc nhiên chứng minh chính xác từng dòng dữ liệu một người đã nhìn thấy.
Bản thân log cũng cần được bảo vệ, có thời hạn lưu phù hợp và tránh ghi thông tin cá nhân không cần thiết.
Lộ trình một tháng để kiểm soát những việc ưu tiên
| Thời gian | Kết quả cần bàn giao |
|---|---|
| Tuần 1 | Kiểm kê dữ liệu, quyền và bản sao; chốt mục đích; hạn chế quyền quá rộng đã xác nhận không cần thiết |
| Tuần 2 | Chuẩn bị dữ liệu phục vụ phân tích và ma trận quyền được duyệt |
| Tuần 3 | Chuyển báo cáo, kiểm tra kết quả, thu hồi quyền nguồn không cần thiết |
| Tuần 4 | Kiểm tra cấp/gỡ quyền, nhật ký; bàn giao quy trình và danh sách tồn đọng |
Một tháng là mục tiêu xử lý phạm vi ưu tiên, không phải cam kết hoàn tất mọi nghĩa vụ tuân thủ.
Tiêu chí hoàn thành nên gồm: phân tích vẫn đúng, quyền truy cập đúng, có bằng chứng kiểm tra và có người chịu trách nhiệm duy trì.
Bước đầu cho doanh nghiệp
Hãy bắt đầu bằng hai danh sách: ai đang xem được dữ liệu khách hàng, và báo cáo nào thực sự cần thông tin định danh. Chênh lệch giữa hai danh sách sẽ giúp xác định việc cần xử lý trước.
Nếu cần rà soát quyền truy cập và xác định phạm vi kiểm tra hệ thống, doanh nghiệp có thể trao đổi với Diginno về bảo mật hệ thống.
- Hotline: 0816226086
- Email: contact@diginno.net
- Website: diginno.net
Tài liệu tham khảo
Bài viết hữu ích?
Chia sẻ để nhiều người biết đến!
>_ LLM-Friendly Copy
Copy as Markdown to use with ChatGPT, Claude, or other AI tools